Spanning Tree Protocol (STP) là giao thức dùng trong Switch để phòng tránh trình trạng bridging loop khi Switch thiết kế theo mô hình dự phòng (redundancy)
Hoạt động của STP là tạo ra một cấu trúc cây để tránh lặp vòng (vì cấu trúc cây không tạo ra chu trình)
Đầu tiên, nó bầu chọn 1 Switch là gốc của cây gọi là Root Bridge (hay gọi là Root Switch cũng được). Rồi chọn ra các root port (port đi về root bridge ngắn nhất) từ các Switch khác (non-root bridge). Sau đó, nó chọ Designated port ở mỗi segment.
RSTP (802.1w Rapid STP) cải tiến hoạt động của 802.1D truyền thống với một mục đích duy nhất: cải tiến sự hội tụ của STP. Giao thức này hiện được dùng chủ yếu ở các switch 2950, giúp tăng sự hội tụ trong lớp Access
PVSTP+ (Per VLAN STP): mỗi VLAN sẽ tạo ra một cây STP riêng. Còn STP (802.1D) và RSTP (802.1w) thì xài chung 1 cây STP cho các VLAN.
Thứ Hai, 19 tháng 4, 2010


VTP trong Vlan
VTP là giao thức hoạt động ở Layer 2 trong mô hình OSI. VTP giúp cho việc cấu hình VLAN luôn đồng nhất khi thêm, xóa, sửa thông tin về VLAN trong hệ thống mạng.
Một trong những thành phần quan trọng của VTP advertisement là tham số revision number. Mỗi lần VTP server điều chỉnh thông tin VLAN, nó tăng revision-number lên 1, rồi sau đó VTP Server mới gửi VTP advertisement đi. Khi một switch nhận một VTP advertisement với revision-number lớn hơn, nó sẽ cập nhật cấu hình VLAN.
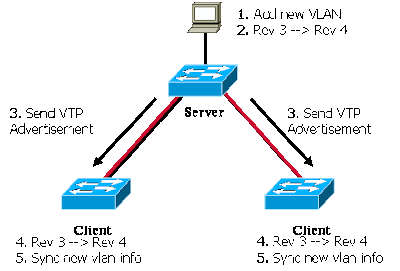
Revision number là giá trị chỉ ra tính mới của các gói tin cập nhật VTP của một Switch so với các Switch khác trong cùng VTP domain.
Ở trạng thái ổn định (hội tụ) thì chỉ số Revision number ở các Switch trong cùng VTP domain là giống nhau.
Trong quá trình quảng bá các gói tin VTP. Nếu một Switch nhận được bản tin VTP với chỉ số Revision number lớn chỉ số Revision number hiện tại của nó thì nó sẽ cập nhật cơ sở dữ liệu theo bản tin có Revision number lớn hơn.
Theo nguyên tắc trên thì bất kể một Switch là VTP Server hay VTP Client thì Switch nào có Revision number lớn hơn sẽ cập nhật cho Switch có Revision number nhỏ hơn.
- Client
- Transparent
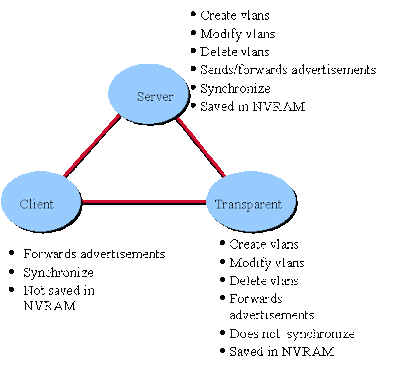
Switch ở chế độ VTP server có thể tạo, chỉnh sửa và xóa VLAN. VTP server lưu cấu hình VLAN trong NVRAM của nó. VTP Server gửi thông điệp ra tất cả các port trunk của nó
Switch ở chế độ VTP client không tạo, sửa và xóa thông tin VLAN. VTP Client có chức năng đáp ứng theo mọi sự thay đổi của VLAN từ server và gửi thông điệp ra tất cả các port trunk của nó. VTP Client không lưu cấu hình trong NVRAM mà chỉ đặt trên RAM vì nó có thể học cấu hình VLAN từ server. Do đó, chế độ client rất hữu dụng khi switch không có đủ bộ nhớ để lưu một lượng lớn thông tin VLAN
Switch ở chế độ VTP transparent sẽ nhận và chuyển tiếp (forward) các VTP update do các switch khác gửi đến mà không quan tâm đến nội dung của các thông điệp này. Nếu transparent switch nhận được thông tin cập nhật VTP nó cũng không cập nhật vào cơ sở dữ liệu của nó, đồng thời nếu cấu hình VLAN của nó có gì thay đổi, nó cũng không gửi thông tin cập nhật cho các switch khác. Trên transparent switch chỉ có một việc duy nhất là chuyển tiếp thông điệp VTP. Switch hoạt động ở transparent-mode chỉ có thể tạo ra các VLAN cục bộ. Các vlan này sẽ không được quảng bá đến các switch khác.
-Cấu hình VTP domain
Switch(config)#vtp domain domain_name
-Cấu hình VTP mode
Switch(config)# vtp [client| transparent| server]
-Lệnh xem cấu hình VTP
Switch#show vtp status
- Hoạt động của VTP
Một trong những thành phần quan trọng của VTP advertisement là tham số revision number. Mỗi lần VTP server điều chỉnh thông tin VLAN, nó tăng revision-number lên 1, rồi sau đó VTP Server mới gửi VTP advertisement đi. Khi một switch nhận một VTP advertisement với revision-number lớn hơn, nó sẽ cập nhật cấu hình VLAN.
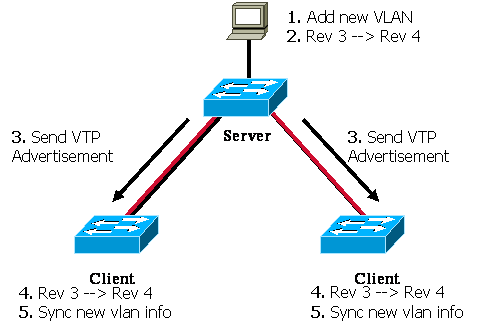
Revision number là giá trị chỉ ra tính mới của các gói tin cập nhật VTP của một Switch so với các Switch khác trong cùng VTP domain.
Ở trạng thái ổn định (hội tụ) thì chỉ số Revision number ở các Switch trong cùng VTP domain là giống nhau.
Trong quá trình quảng bá các gói tin VTP. Nếu một Switch nhận được bản tin VTP với chỉ số Revision number lớn chỉ số Revision number hiện tại của nó thì nó sẽ cập nhật cơ sở dữ liệu theo bản tin có Revision number lớn hơn.
Theo nguyên tắc trên thì bất kể một Switch là VTP Server hay VTP Client thì Switch nào có Revision number lớn hơn sẽ cập nhật cho Switch có Revision number nhỏ hơn.
- VTP hoạt động ở một trong ba chế độ
- Client
- Transparent

Switch ở chế độ VTP server có thể tạo, chỉnh sửa và xóa VLAN. VTP server lưu cấu hình VLAN trong NVRAM của nó. VTP Server gửi thông điệp ra tất cả các port trunk của nó
Switch ở chế độ VTP client không tạo, sửa và xóa thông tin VLAN. VTP Client có chức năng đáp ứng theo mọi sự thay đổi của VLAN từ server và gửi thông điệp ra tất cả các port trunk của nó. VTP Client không lưu cấu hình trong NVRAM mà chỉ đặt trên RAM vì nó có thể học cấu hình VLAN từ server. Do đó, chế độ client rất hữu dụng khi switch không có đủ bộ nhớ để lưu một lượng lớn thông tin VLAN
Switch ở chế độ VTP transparent sẽ nhận và chuyển tiếp (forward) các VTP update do các switch khác gửi đến mà không quan tâm đến nội dung của các thông điệp này. Nếu transparent switch nhận được thông tin cập nhật VTP nó cũng không cập nhật vào cơ sở dữ liệu của nó, đồng thời nếu cấu hình VLAN của nó có gì thay đổi, nó cũng không gửi thông tin cập nhật cho các switch khác. Trên transparent switch chỉ có một việc duy nhất là chuyển tiếp thông điệp VTP. Switch hoạt động ở transparent-mode chỉ có thể tạo ra các VLAN cục bộ. Các vlan này sẽ không được quảng bá đến các switch khác.
- Cấu hình VTP
-Cấu hình VTP domain
Switch(config)#vtp domain domain_name
-Cấu hình VTP mode
Switch(config)# vtp [client| transparent| server]
-Lệnh xem cấu hình VTP
Switch#show vtp status
Chủ Nhật, 18 tháng 4, 2010
Thuat ngu trong NAT
Định nghĩa các thuật ngữ
Cisco định nghĩa các thuật ngữ được sử dụng trong NAT như sau:
- Inside local address - Địa chỉ IP được gán cho một host của mạng trong. Đây là địa chỉ được cấu hình như là một tham số của hệ điều hành trong máy tính hoặc được gán một cách tự động thông qua các giao thức như DHCP. Địa chỉ này không phải là những địa chỉ IP hợp lệ được cấp bởi NIC (Network Information Center) hoặc nhà cung cấp dịch vụ Internet.
- Inside global address - Là một địa chỉ hợp lệ được cấp bởi NIC hoặc một nhà cung cấp dịch vụ trung gian. Địa chỉ này đại diện cho một hay nhiều địa chỉ IP inside local trong việc giao tiếp với mạng bên ngoài.
- Outside local address - Là địa chỉ IP của một host thuộc mạng bên ngoài, các host thuộc mạng bên trong sẽ nhìn host thuộc mạng bên ngoài thông qua địa chỉ này. Outside local không nhất thiết phải là một địa chỉ hợp lệ trên mạng IP (có thể là địa chỉ private).
- Outside global address - Là địa chỉ IP được gán cho một host thuộc mạng ngoài bởi người sở hữu host đó. Địa chỉ này được gán bằng một địa chỉ IP hợp lệ trên mạng Internet.
Thứ Bảy, 17 tháng 4, 2010
Các lệnh cấu hình trong CCNA theo chuyên mục
Các lệnh cấu hình trong CCNA theo chuyên mục
Phần 1. Routing - Định Tuyến (Các giao thức phức tạp)
OSPF.
Note: Tất cả những router có cùng area phải cấu hình giống nhau tất cả các thông số thì khu vực đó mới hoạt động đúng chức năng được.
1. Cấu hình cơ bản:
Router(config)#router ospf process ID
Router(config-router)#network Network_number Wildcard_mask area_ID
2. Cấu hình priority ở các interface để bầu DR và BDR
Priority càng lớn thì khả năng được bầu làm DR càng cao, ngược với bầu Root brige của Switch, càng nhỏ thì lại càng được bầu.
Router(config)#interface fastethernet 0/0
Router(config-int)#ip ospf priority 55
Sau khi cấu hình xong priority có thể kiểm tra bằng lệnh.
Router#show ip ospf interface f0/0
3. Chỉnh sửa lại OSPF cost metric trong mỗi interface
Cost càng nhỏ thì tuyến đó càng được coi là best path
Router(config-int)#ip ospf cost 1
4.Cấu hình OSPF Authentication ở các interface và áp dùng vào router
Authentication key được hiểu như là password để các router trong cùng một vùng chia sẻ với nhau.
a.Cấu hình authentication đơn giản
Router(config-if)#ip ospf authentication-key password
Router(config-router)#area area number authentication
b.Cấu hình authentication theo dạng mã hoá, bảo mật cao.
Router(config-if)ip ospf message-digest-key key ID md5 encryption-type key
Router(config-router)#area area ID authentication message-digest
5.Cấu hình OSPF timer trong các interface
Router(config-if)ip ospf hello-interval timer
Router(config-if)ip ospf dead-interval timer
6.Cấu hình quảng bá một tuyến mặc định trong OSPF
Router(config-router)#default-information originate
7.Quảng bà một tuyến khác (không phải là default)
Router(config-router)#redistribute protocols subnets
8.Các lệnh show dùng để kiểm tra cấu hình OSPF
show ip protocol
show ip route
show ip ospf
show ip ospf interface
show ip ospf database
show ip ospf neighbor detail
clear ip route *
debug ip ospf events
debug ip ospf adj
EIGRP
1.Cấu hình cơ bản.
Router(config)#router eigrp autonomous number
Router(config-router)#network network number
Router(config-router)#eigpr log-neighbor-changes (Không có cũng được)
Router(config-router)#no auto-summary
2.Thay đổi băng thông và tự tổng hợp tuyến trong interface
Router(config-if)#bandwidth kilobits
Router(config-if)#ip summary-address protocol AS network number subnets mask
3.Cân bằng tải trong EIGRP
Router(config-router)#variance number
4.Quảng bá default route
Cách 1:
Router(config)#ip route 0.0.0.0 0.0.0.0 [interface/nexthop]
Router(config)#redistribute static
Cách 2:
Router(config)#ip default-network network number
Cách 3:
Router(config-if)#ip summary-network eigrp AS number 0.0.0.0 0.0.0.0
5.Quảng bá các tuyến khác trong EIGRP (không phải là default)
Router(config-router)#redistribute protocol process ID metrics k1 k2 k3 k4 k5
Ex: Router(config-router)#redistribute ospf metrics 100 100 100 100 100
6.Chia sẻ traffic trong EIGRP
Router(config-router)#traffic share {balanced/min}
7.Các lệnh kiểm tra cấu hình EIGRP
- show ip eigrp neighbor
- show ip eigrp interface
- show ip eigrp topology
- show ip eigrp traffic
- debug eigrp fsm
- debug eigrp packet
Phần 2. Switching - Chuyển mạch
1.Cấu hình cơ bản chung cho một Switch
Reset tất cả cấu hình của Switch và reload lại.
Switch#delete flash:vlan.dat
Switch#erase startup-config
Switch#reload
2.Cấu hình về Security và management
Switch(config)#hostname tên switch
Switch(config)#line console 0
Switch(config-line)#password mật khẩu
Switch(config-line)#login
Switch(config)#line vty 0 4
Switch(config-line)#pass mật khẩu
Switch(config-line)#login
3.Thiết lập địa chỉ IP và default gateway cho Switch
Chỉ áp dụng cho Vlan1 (Vlan quản lý mặc định):
Switch(config)#interface vlan1
Switch(config-int)#ip address địa chỉ subnetmask
Switch(config)#ip default-gateway địa chỉ
Còn nếu chọn Vlan khác lam quản lý thi chỉ cần:
Ví dụ:
Switch(config)#interface vlan99
Switch(config-int)#ip address địa chỉ subnetmask
Sau đó cấu hình thêm inter-vlan.
4.Thiết lập tốc độ và duplex của cổng
Switch(config-int)#speed tốc độ
Switch(config-int)#duplex full
5.Thiết lập dịch vụ HTTP và cổng
Switch(config)#ip http server
Switch(config)#ip http port 80
6.Thiết lập, quản lý địa chỉ MAC
Switch(config)#mac-address-table static địa chỉ MAC interface fastethernet số vlan
Switch#show mac-address-table
Switch#clear mac-address-table
7.Cấu hình bảo mật cho cổng
Switch(config-if)#switchport mode acess
Switch(config-if)#switchport port-security
Cấu hình Static: Switch(config-if)#switchport port-security mac-address địa chỉ Mac
Cấu hình Sticky: Switch(config-if)#switchport port-security mac-address sticky (thông dụng nhất)
Switch(config-if)#switchport port-security maximum value
Switch(config-if)#switchport port-security violation shutdown
8.Tạo Vlan
Cách 1.
Switch#vlan database
Switch(vlan)#vlan number
Cách 2. Khi gán các cổng vào vlan, dù vlan chưa tồn tại nhưng Switch vẫn tự tạo.
Switch(config)#interface fastethernet 0/0
Switch(config-int)#switchport access vlan vlan-id
Muốn xoá vlan ta làm như sau:
Switch(config-if)#no switchport access vlan vlan-id
Switch#clear vlan vlan_number (xoá toàn bộ vlan )
9.Gán nhiều cổng vào trong vlan cùng một lúc, cấu hình Range
Đối với dãy cổng không liên tục.
Switch(config)#interface range cổng 1 , cổng 2 , cổng 3
Đối với một dãy liên tục.
Switch(config)#interface range cổng 1-n
Switch(config-range)#switchport access vlan vlan-id
Ví dụ:
Switch(config)#interface range f0/0 , f0/2 , f0/4
Switch(config)#interface range f0/0-10
Switch(config-range)#switchport access vlan 10
10.Cấu hình Trunk
Switch(config-if)#switchport mode trunk
Switch(config-if)#switchpor trunk encapsulation encapsulation-type
Switch#show trunk
11.Cấu hình VTP
Switch#vlan database
Switch(vlan)#vtp v2-mode
Switch(vlan)#vtp domain tên domain
Switch(vlan)#vtp {server/client/transperant}
Switch(vlan)#vtp password password (Tạo pass cho domain)
Switch#show vtp status
12.Cấu hình Inter-Vlan trên Router
Router(config)#interface fastethernet 0/0.1
Router(config-subif)#encapsulation type
Router(config-subif)#ip address địa chỉ subnetmask
Phần 3. Access-list và các cấu hình liên quan.
1.Nhắc lại về lý thuyết.
Có 2 loại access-list.
- Loại thứ nhất: Standard IP Access-list chỉ lọc dữ liệu dựa vào địa chỉ IP nguồn. Range của loại này là từ 1à 99. Nên được áp dụng với cổng gần đích nhất.
- Loại thứ hai: Extended IP Access-list lọc dữ liệu dựa vào
o Địa chỉ IP nguồn
o Địa chỉ IP đích
o Giao thức (TCP, UDP)
o Số cổng (HTTP, Telnet…)
o Và các thông số khác như Windcard mask
Range của loại này là từ 100 à199. Nên được áp dụng với cổng gần nguồn nhất.
Hai bước để cấu hình Access-list
- Bước 1: Tạo access-list trong chế độ cấu hình config.
- Bước 2: Áp dụng access-list cho từng cổng tuỳ theo yêu cầu ở chế độ cấu hình (config-if)
Lưu ý:
- Mặc định của tất cả Access-list là deny all, vì vậy trong tất cả các access-list tối thiểu phải có 1 lệnh permit. Nếu trong access-list có cả permit và deny thì nên để các dòng lệnh permit bên trên.
- Về hướng của access-list (In/Out) khi áp dụng vào cổng có thể hiểu đơn giản là: In là từ host, Out là tới host hay In vào trongRouter, còn Out là ra khỏi Router.
- Đối với IN router kiểm tra gói tin trước khi nó được đưa tới bảng xử lý. Đối vơi OUT, router kiểm tra gói tin sau khi nó vào bảng xử lý.
- Windcard mask được tính bằng công thức:
WM = 255.255.255.255 – Subnet mask (Áp dụng cho cả Classful và Classless addreess)
- 0.0.0.0 255.255.255.255 = any.
- Ip address 0.0.0.0 = host ip address (chỉ định từng host một )
2.Cấu hình Standard Access-list (Ví dụ)
Router(config)#access-list 1 deny 172.16.0.0 0.0.255.255
Router(config)#access-list 1 permit any
Router(config)#interface fastethernet 0/0
Router(config-in)#ip access-group in
3.Cấu hình Extended Access-list (Ví dụ)
Router(config)#access-list 101 deny tcp 172.16.0.0 0.0.255.255 host 192.168.1.1 eq telnet
Router(config)#access-list 101 deny tcp 172.16.0.0 0.0.255.255 host 192.168.1.2 eq ftp
Router(config)#access-list 101 permit any any
Router(config)#interface fastethernet 0/0
Router(config-int)#ip access-group out
4.Cấu hình named ACL thay cho các số hiệu.
Router(config)#ip access-list extended server-access (tên của access-list)
Router(config-ext-nacl)#permit tcp any host 192.168.1.3 eq telnet
Router(config)#interface fastethernet 0/0
Router(config-int)#ip access-group server-access out
5.Permit hoặc Deny Telnet sử dụng Standard Acl (Ví dụ)
Router(config)#access-list 2 permit 172.16.0.0 0.0.255.255
Router(config)#access-list 2 deny any
Router(config)#line vty 0 4
Router(config-line)#password cisco
Router(config-line)#login
Router(config-line)#ip access-class 2 in
6.Xoá và kiểm tra Access-list
Muốn xoá thì ta dùng lệnh sau:
Router(config)# no ip access-list số hiệu
Kiểm tra Acl ta dùng các lệnh sau:
- show access-list
- show running-config
- show ip interface
Phần 4. NAT – PPP – Frame Relay
I.Cấu hình NAT
Cấu hình Static NAT
Cấu hình NAT trong chế độ Router(config). Các lệnh như sau
Router(config)#ip nat inside source static [inside local address] [inside global address]
Ví dụ:
R(config)#ip nat inside source statice 10.0.0.1 202.103.2.1 (Địa chỉ 10.10.0.1 sẽ được chuyển thành 202.103.2.1 khi đi ra khỏi Router)
Sau khi cấu hình xong phải áp dụng vào cổng in và cổng out, trong ví dụ dưới đây, cổng Ethernet là công in, còn cổng Serial là cổng out
Router(config)#interface ethernet 0
Router(config-if)#ip nat inside
Router(config)#interface serial 0
Router(config-if)#ip nat outside
Cấu hình Dynamic NAT
Router(config)#ip nat pool [ tên pool] [A.B.C.D A1.B1.C1.D1] netmask [mặt nạ]
Router(config)#ip nat inside source list [số hiệu ACL] pool [tên pool]
Router(config)#access-list [số hiệu ACL] permit A.B.C.D windcard masks
Ví dụ:
R(config)#ip nat pool nat-pool1 179.9.8.80 179.9.8.95 netmask 255.255.255.0
R(config)#ip nat inside source list 1 pool nat-pool1
R(config)#access-list 1 permit 10.1.0.0 0.0.0.255
Sau đó áp vào cổng In và Out như Static NAT
Note: Giải địa chỉ inside local address và inside global address phải nằm trong giải cho phép của ACL
Cấu hình PAT overload
Cấu hình overload với 1 địa chỉ IP cụ thể.
Router(config)#ip nat pool [tên pool] [ip global inside] [subnet mask]
Router(config)#ip nat inside source list [tên số hiệu ACL] pool [tên pool] overload
Router(config)#access-list [số hiệu] permit [địa chỉ] [windcard mask]
Ví dụ:
R(config)#access-list 2 permit 10.0.0.0 0.0.0.255
R(config)#ip nat pool nat-pool2 179.9.8.20 255.255.255.240
R(config)#ip nat inside source list 2 nat-pool2 overload
Cấu hình overload dùng địa chỉ của cổng ra.(Thường xuyên được dung hơn là trường hợp trên)
Router(config)#ip nat inside source list [tên số hiệu ACL] interface [cổng ra] overload
Router(config)#access-list [số hiệu] permit [địa chỉ] [windcard mask]
Ví dụ:
R(config)#ip nat inside source list 3 interface serial 0 overload
R(config)#access-list 3 permit 10.0.0.0 0.0.0.255
Các lệnh Clear NAT/PAT
Lệnh xóa tất cả dynamic nat trên toàn bộ các interface.
Router#clear ip nat translation *
Lệnh xóa các single nat trên từng interface
Router#clear ip nat translation [inside/outside] [global ip - local ip]
Lệnh xóa các extended nat trên từng interface
Router#clear ip nat translation protocol [inside/outside] [global ip - global port – local ip – local port]
Kiểm tra và Debug các NAT và PAT
Router#show ip nat translation
Router#show ip nat statics
Router#debug ip nat
Cấu hình DHCP
Router(config)#ip dhcp excluded-address ip-address (end-ip-address)
Router(config)#ip dhcp pool [tên pool]
Router(dhcp-config)#network addess subnetmask
Router(dhcp-config)#default-router address
Router(dhcp-config)#dns-server address
Router(dhcp-config)#netbios-name-server address
Router(dhcp-config)#domain-name tên domain
Router(dhcp-config)#lease ngày/giờ/phút
Kiểm tra và troubleshoot cấu hình DHCP
Router#show ip dhcp binding
Router#debug ip dhcp server events
Trong trường hợp DHCP server không nằm cùng mạng với host
Note: khi DHCP server không cùng mạng với host thì ta phải dùng lệnh ip helper-address giúp host đến DHCP server.
Router(config)#interface [cổng nằm cùng mạng với host]
Router(config-if)#ip helper-address [địa chỉ của DHCP server]
Note: Trong trường hợp muốn gói tin của host được broadcast ở mạng chứa DHCP thì ta dùng thêm lệnh ip directed-broadcast ở cổng cùng mạng với DHCP server
Router(config)#interface [cổng nằm cùng mạng với dhcp]
Router(config-ì)#ip directed-broadcast
II. Cấu hình PPP
1. Cấu hình cơ bản:
R(config)#interface serial 0/0
R(config-if)#encapsulation ppp
2. Cấu hình PAP
Cấu hình PAP không yêu cầu hai Router giống nhau về password nhưng CHAP thì phải có.
(Cấu hình trên RA)
R(config)#host RA
RA(config)#username RB password 321
RA(config-if)#encapsulation ppp
RA(config-if)#ppp authentication pap
RA(config-if)#ppp pap sent-username RA password 123
(Cấu hình trên RB)
R(config)#host RB
RB(config)#username RA password 123
RB(config-if)#encapsulation ppp
RB(config-if)#ppp authentication pap
RB(config-if)#ppp pap sent-username RB password 321
3. Cấu hình CHAP. (yêu cầu phải giống nhau về password)
(Cấu hình trên RA)
R(config)#host RA
RA(config)#username RB password 123
RA(config-if)encapsulation ppp
RA(config-if)ppp authentication chap
(Cấu hình trên RB)
R(config)#host RB
RB(config)#username RA password 123
RB(config-if)encapsulation ppp
RB(config-if)ppp authentication chap
4. Các cấu hình khác của PPP
a. Cấu hình Multilink
R(config-if)#encapsulation ppp
R(config-if)#ppp multilink
b. Cấu hình Compression
R(config-if)#encapsulation ppp
R(config-if)#compress [predictor/stac/mppc]
c. Cấu hình Error detection
R(config-if)#encapsulation ppp
R(config-if)#ppp quality [phần trăm]
5. Các lệnh kiểm tra cấu hình PPP
R#show interface (xem encapsulation)
R#debug ppp negotiation (Xem quá trình kết nối giữa 2 node)
R#debug ppp authentication (Xem quá trình xác thực giữa 2 node)
III. Cấu hình Frame-Relay
1. Cấu hình đơn giản
R(config-if)#encapsulation frame-relay {ciso| ietf} (mặc định là cisco)
Khi lệnh này được thực thi, DLCI sẽ được Inverse ARP tự động map, người dùng không cần phải làm gì cả.
* Nhưng Inverse ARP không làm việc với các kết nối Hub-and-Spoke
2. Cấu hình Frame-relay static map
R(config-if)#encapsulation frame-relay
R(config-if)#frame-relay map ip remote–ip-address local-dlci [broadcast] [cisco| ietf]
(ip address trong dòng lệnh trên chỉ lấy làm minh họa bởi nó rất phổ biến, chính xác phải là remote–protocol–address)
Broadcast trong câu lệnh trên có 2 chức năng:
§ Forward broadcast khi multicast không được khởi động.
§ Đơn giản hóa cấu hình OSPF cho mạng nonbroadcast sử dụng FRelay.
Ví dụ:
R(config-if)#encapsulation frame-relay
R(config-if)#frame-relay map ip 192.168.2.1 100 broadcast
3. Cấu hình FR trong mạng None Broadcast MutiAccess
- Trong mạng Broadcast khi 1 máy tính truyền frame tất cả các node lắng nghe frame nhưng chỉ có node cần nhận mới nhận được.
- Trong mạng None Broadcast khi 1 máy tính truyền frame thì chỉ có node cần nhận mới lắng nghe và nhận được frame đó, các node còn lại thì không. Frame được truyền qua 1 virtual Circuit hoặc 1 thiết bị chuyển mạch.
- Star topology có thể được coi như là 1 mạng Hub and Spoke.
4. Giải quyết vấn đề với Routing Updates mà không disable Split Horizal
Giải pháp dùng Sub-interface
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)interface s0/0.1 [multipoint| point-to-point]
- point-to-point: Mỗi subinterface có subnet riêng của mình. Broadcast và Split horizol không là vấn đề.
- Multi-point: Tất cả các subinterface liên quan phải cùng chung 1 subnet và như vậy Broadcast và Split horizol sẽ có vấn đề.
Ví dụ:
(Point-to-point)
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)#interface s0/0.1 point-to-point
R(config-subif)#frame-relay interface-dlci 18
(Multipoint)
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)#interface s0/0.2 multipoint
R(config-subif)#frame-relay interface-dlci 19
R(config-subif)#frame-relay interface-dlci 20
5. Cấu hình trên Frame-relay Switching (ví dụ)
R(config)#frame-relay switching
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)#frame-relay intf-type dce
R(config-if)#frame-relay route 103 interface serial 0/1 301
Thứ Ba, 13 tháng 4, 2010
AD_Administrator distance

Chú thích:
Trong EIGRP thì phải cùng AS (autonomous system) hay process ID.


Thứ Tư, 7 tháng 4, 2010
Switching
Ba loại địa chỉ MAC Ethernet được định nghĩa bởi tổ chức IEEE:
. Địa chỉ MAC unicast: địa chỉ này xác định một card giao diện LAN duy nhất.
. Địa chỉ MAC broadcast: địa chỉ này chỉ đến tất cẩ các thiết bị trong mạng LAN, MAC broadcast=FFFF.FFFF.FFFF
. Địa chỉ MAC multicast: chỉ đến một nhóm các thiết bị trong mạng LAN có thể giao tiếp với nhau.
Quyết định truyền tiếp(forward) hay hủy(filter)
Switch quyết định truyền tiếp hay hủy frame đến dựa vào thông tin trong bảng địa chỉ MAC của nó (MAC address table).
TH1: Switch có bảng địa chỉ MAC như sau:
MAC1 Fa0/1
MAC2 Fa0/2
MAC3 Fa0/3
MAC4 Fa0/4
Khi frame có địa chỉ nguồn MAC1 gởi đến địa chỉ đích MAC2, switch kiểm tra trong bảng địa chỉ MAC thấy rằng MAC2 tương ứng với giao diện ra Fa0/2. Trong trường hợp này swith sẽ truyền tiếp frame đến giao diện ra Fa0/2 và hủy frame đối với các giao diện Fa0/3 và Fa0/4.
TH2: Switch có bảng địa chỉ MAC như sau:
MAC1 Fa0/1
MAC2 Fa0/1
MAC3 Fa0/3
MAC4 Fa0/4
Khi frame có địa chỉ nguồn MAC1 gởi đến địa chỉ đích MAC2, switch kiểm tra trong bảng địa chỉ MAC thấy rằng MAC2 tương ứng với giao diện ra Fa0/1. Tuy nhiên giao diện ra này trùng với giao diện mà frame đi vào(Fa0/1) nên switch quyết định hủy frame này mà không truyền tiếp đi.
Cả 2 trường hợp trên, địa chỉ MAC đích đều có trong bảng địa chỉ MAC của switch. Trường hợp địa chỉ MAC đích không có trong bảng địa chỉ MAC của switch sẽ được trình bày sau trong tính năng khác của switch.
Tính năng "học" địa chỉ MAC của switch
Như đã biết, bảng địa chỉ MAC chứa các thông tin về địa chỉ MAC và giao diện(cổng) tương ứng (hay còn gọi là các entry). Để có những entry này trong bảng địa chỉ MAC, switch có thể "học" từ các frame đến.
Khi tiếp nhận frame, switch kiểm tra địa chỉ MAC nguồn của frame. Nếu địa chỉ này chưa có trong bảng MAC, thì switch sẽ tạo một entry mới gồm địa chỉ MAC nguồn này và giao diện frame đến tương ứng.
Tính năng flooding frame
Khi switch tiếp nhận một frame với địa chỉ MAC đích không có trong bảng địa chỉ MAC hoặc địa chỉ MAC đích là địa chỉ broadcast(FFFF.FFFF.FFFF) thì switch sẽ truyền tiếp frame này ra tất cả các giao diện của nó, trừ giao diện mà frame đi vào. (quá trình này được gọi là flooding frame)
Các entry không tồn tại cố định trong bảng địa chỉ MAC, switch gán cho mỗi entry một bộ định thời riêng (gọi là inactivity timer). Entry mới được tạo có bộ định thời =0 và khi frame mới được tiếp nhận có địa chỉ MAC nguồn đã có trong bảng địa chỉ MAC thì bộ định thời của entry đó cũng được thiết lập trở về 0. Giá trị của bộ định thời tăng theo thời gian và tăng đến giá trị maximum thì entry sẽ bị hủy khỏi bảng địa chỉ MAC.
Tính năng tránh lặp bằng việc dùng giao thức STP
Đối với mạng switch có tính dư thừa nếu không dùng giao thức STP (Spanning Tree Protocol) sẽ xảy ra hiện tượng lặp frame vô hạn.
(Mạng switch có tính dư thừa là mạng có nhiều hơn một đường đi giữa các switch)
Ví dụ: Mạng switch dư thừa với 3 switch nối theo hình tam giác: sw1, sw2, sw3
TH1: sw1 gởi frame có địa chỉ unicast không đang hoạt động ra các giao diện, sw2 tiếp nhận và truyền tiếp frame đên sw3, sw3 truyền tiếp đến sw1 --> lặp vô hạn.
TH2: sw1 gởi frame có địa chỉ broadcast, sw2 truyền tiếp frame đến sw3, sw3 truyền tiếp đến sw1 --> lặp vô hạn.
Để tránh quá trình lặp xảy ra, switch dùng giao thức STP. STP sẽ đặt các giao diện của switch vào trạng thái hoặc là blocking state hoặc là forwarding state. Ở trạng thái blocking, giao diện không thể truyền hay tiếp nhận frame. Ở trạng thái forwarding, giao diện có thể truyền và tiếp nhận frame. Nếu STP hoạt động đúng, trong các mạng switch dư thừa, chỉ có một đường đi(logic) giữa 2 switch.
Tiến trình xử lý bên trong của Cisco switch
Khi switch đã quyết định truyền tiếp frame, switch có 3 phương thức khác nhau để xử lý:
. store and forward: switch tiếp nhận đầy đủ tất cả các bit của frame rồi mới truyền đi. Phương thức này cho phép switch kiểm tra FCS trước khi truyền tiếp frame. Nhưng bù lại có độ trễ lớn hơn các phương thức khác.
. cut-through: switch sẽ truyền frame đi ngay khi có thể. Điều này giúp giảm đi độ trễ nhưng không cho phép switch kiểm tra FCS vì thế các frame lỗi vẫn được truyền đi.
. fragment-free: switch sẽ truyền tiếp frame sau khi đã tiếp nhận 64bytes đầu tiên của frame, điều này giúp hạn chế việc truyền tiếp các frame vì lý do xung đột. Phương thức này có độ trễ ít hơn store and forward và lớn hơn cut-through.
Mặc định, switch không yêu cầu user console nhập password để vào chế độ user mode và enable mode.
Mặc định, user telnet và user ssh không thể truy cập vào user mode.
Một người nào đó chỉ cần 1 sợi cáp console (1 đầu RJ45, một đầu DB9) và 1 PC thì có thể truy cập vào switch. Làm thế nào để ngăn không cho người khác truy cập vào switch? Đơn giản, cấu hình password cho switch.
Cấu hình password để truy cập từ console
sw#configure terminal (vào chế độ config)
sw(config)#line console 0
sw(config-line)#password matkhau
sw(config-line)#login
sw(config-line)#exit
sw(config)#
Cấu hình password để truy cập bằng telnet
sw#configure terminal
sw(config)#line vty 0 4
(ở đây cho phép tối đa 5 kết nối cùng lúc telnet vào switch, số kết nối tối đa mà switch hỗ trợ tùy vào dòng(series), vd dòng 2960 hỗ trợ tối đa 16 kết nối từ 0..15)
sw(config-line)#password matkhau
sw(config-line)#login
sw(config-line)#exit
sw(config)#
Cấu hình password để vào chế độ enable mode
sw#configure terminal
sw(config)#enable password matkhau
sw(config)#exit
sw#
hoặc:
sw#configure terminal
sw(config)#enable secret matkhau
sw(config)#exit
sw#
password được định nghĩa bởi lệnh enable password được lưu ở dạng cleartext, có thể thấy được bằng lệnh #show running-config
password được định nghĩa bởi lệnh enable secret được lưu ở dạng MD5 hash, không thể thấy được bằng lệnh #show running-config
Nếu dùng cả 2 lệnh thì password được định nghĩa trong lệnh enable secret có hiệu lực.
Xóa password enable dùng lệnh: sw(config)#no enable secret
Thay đổi password enable dùng lệnh: sw(config)#enable secret matkhaumoi
Ẩn các password dạng cleartext
Password dạng cleartext không có tính bảo mật, để ẩn các password này ta dùng lệnh service password-encryption
sw#configure terminal
sw(config)#service password-encryption
sw(config)#exit
sw#
Nếu muốn hủy lệnh service password-encryption ta dùng lệnh no service password-encryption. Tuy nhiên, lệnh này không thay đổi password đã ẩn sang dạng cleartext cho đến khi chúng được thay đổi.
Banner
Banner là một hay nhiều dòng văn bản xuất hiện trên màn hình của người dùng console hay vty. Ta có thể dùng banner để hiển thị mẫu tin dạng thông báo như : "chúc một ngày mới vui vẻ", "bạn không có quyền truy cập vào khu vực này",...
Có 3 loại banner hay dùng: motd, logic, và exec
. motd (message of the day) : hiển thị trước khi đăng nhập (login), thường là các thông báo tạm thời.
. login : hiển thị trước khi đăng nhập và hiển thị sau banner motd, thường là các thông báo cố định.
. exec : hiển thị sau khi đăng nhập thành công.
cấu hình banner:
sw(config)#banner motd #nội dụng banner đặt ở đây#
sw(config)#banner login #nội dụng banner đặt ở đây#
sw(config)#banner exec Znội dụng banner đặt ở dayZ
trong đó:
banner : từ khóa lệnh
motd, login, exec: loại banner, mặc định là motd
#, Z: ký tự phân cách, đặt trước và sau phần nội dung banner
History buffer
History buffer là bộ nhớ được dùng để lưu các lệnh người dùng thực thi gần đây nhất. Bộ nhớ history buffer giúp dễ dàng và nhanh chóng cho người dùng nếu muốn dùng lại lệnh trước đó. Dùng phím up, down để di chuyển qua lại giữa các lệnh trong history buffer (hoạt động theo nguyên tắc vào trước ra sau).
Một số lệnh liên quan đến history buffer:
. show history: hiển thị các lệnh hiện đang trong bộ nhớ history buffer.
sw#show history
. history size x: thiết lập số lệnh tối đa được lưu trong bộ nhớ history buffer cho người dùng tương ứng.
sw(config-line)#history size 10
Logging synchronous và exec-timeout
Mặc định, switch hay router sẽ hiển thị các thông báo syslog bất cứ lúc nào, có thể ngay khi bạn đang vào một lệnh, hay ngay khi màn hình đang chạy kết quả ra,....Người dùng có thể dùng lệnh logging synchronous để hiển thị các thông điệp syslog tại các thời điểm thuận tiện hơn
sw(config-line)#logging synchronous
Mặc định, switch hay router sẽ ngắt kết nối đối với các người dùng console và người dùng vty sau 5 phút không hoạt động. Để thay đổi thời gian này ta dùng lệnh exec-timeout
sw(config-line)#exec-timeout phut giay
sw(config-line)#exec-timeout 10 10 --> sẽ ngắt những kết nối không hoạt động trong 10 phút 10 giây
sw(config-line)#exec-timeout 0 0 --> không ngắt kết nối
***********************************
Cấu hình IP bằng DHCP:
. Vào chế độ cấu hình VLAN 1 bằng lệnh : interface vlan 1
. Dùng lệnh ip address dhcp để lấy thông tin IP tự động (bao gồm: địa chỉ IP, subnet mask, gateway)
. Kích hoạt giao diện VLAN 1 lên dùng lệnh : no shutdown
cấu hình ví dụ:
sw#configure terminal
sw(config)#interface vlan 1
sw(config-if)#ip address dhcp
sw(config-if)#no shutdown
sw(config-if)#Ctrl-Z
sw#
Thứ Năm, 21 tháng 1, 2010
Tập hợp một số lệnh cấu hình trong CCNA
Phần 1. Routing - Định Tuyến (Các giao thức phức tạp)
OSPF.
OSPF.
Note: Tất cả những router có cùng area phải cấu hình giống nhau tất cả các thông số thì khu vực đó mới hoạt động đúng chức năng được.
1. Cấu hình cơ bản
Router(config)#router ospf process ID
Router(config-router)#network Network_number Wildcard_mask area_ID
2. Cấu hình priority ở các interface để bầu DR và BDR
Priority càng lớn thì khả năng được bầu làm DR càng cao, ngược với bầu Root brige của Switch, càng nhỏ thì lại càng được bầu.
Router(config)#interface fastethernet 0/0
Router(config-int)#ip ospf priority 55
Sau khi cấu hình xong priority có thể kiểm tra bằng lệnh.
Router# show ip ospf interface f0/0
3. Chỉnh sửa lại OSPF cost metric trong mỗi interface
Cost càng nhỏ thì tuyến đó càng được coi là best path
Router(config-int)#ip ospf cost 1
4.Cấu hình OSPF Authentication ở các interface và áp dùng vào router
Authentication key được hiểu như là password để các router trong cùng một vùng chia sẻ với nhau.
a.Cấu hình authentication đơn giản
Router(config-if)#ip ospf authentication-key password
Router(config-router)#area area number authentication
b.Cấu hình authentication theo dạng mã hoá, bảo mật cao.
Router(config-if)ip ospf message-digest-key key ID md5 encryption-type key
Router(config-router)#area area ID authentication message-digest
5.Cấu hình OSPF timer trong các interface
Router(config-if)ip ospf hello-interval timer
Router(config-if)ip ospf dead-interval timer
6.Cấu hình quảng bá một tuyến mặc định trong OSPF
Router(config-router)#default-information originate
7.Quảng bà một tuyến khác (không phải là default)
Router(config-router)#redistribute protocols subnets
8.Các lệnh show dùng để kiểm tra cấu hình OSPF
show ip protocol
show ip route
show ip ospf
show ip ospf interface
show ip ospf database
show ip ospf neighbor detail
clear ip route *
debug ip ospf events
debug ip ospf adj
EIGRP
1.Cấu hình cơ bản.
Router(config)#router eigrp autonomous number
Router(config-router)#network network number
Router(config-router)#eigpr log-neighbor-changes (Không có cũng được)
Router(config-router)#no auto-summary
2.Thay đổi băng thông và tự tổng hợp tuyến trong interface
Router(config-if)#bandwidth kilobits
Router(config-if)#ip summary-address protocol AS network number subnets mask
3.Cân bằng tải trong EIGRP
Router(config-router)#variance number
4.Quảng bá default route
Cách 1:
Router(config)#ip route 0.0.0.0 0.0.0.0 [interface/nexthop]
Router(config)#redistribute static
Cách 2:
Router(config)#ip default-network network number
Cách 3:
Router(config-if)#ip summary-network eigrp AS number 0.0.0.0 0.0.0.0
5.Quảng bá các tuyến khác trong EIGRP (không phải là default)
Router(config-router)#redistribute protocol process ID metrics k1 k2 k3 k4 k5
Ex: Router(config-router)#redistribute ospf metrics 100 100 100 100 100
6.Chia sẻ traffic trong EIGRP
Router(config-router)#traffic share {balanced/min}
7.Các lệnh kiểm tra cấu hình EIGRP
- show ip eigrp neighbor
- show ip eigrp interface
- show ip eigrp topology
- show ip eigrp traffic
- debug eigrp fsm
- debug eigrp packet
Phần 2. Switching - Chuyển mạch
1.Cấu hình cơ bản chung cho một Switch
Reset tất cả cấu hình của Switch và reload lại.
Switch#delete flash:vlan.dat
Switch#erase startup-config
Switch#reload
2.Cấu hình về Security và management
Switch(config)#hostname tên switch
Switch(config)#line console 0
Switch(config-line)#password mật khẩu
Switch(config-line)#login
Switch(config)#line vty 0 4
Switch(config-line)#pass mật khẩu
Switch(config-line)#login
3.Thiết lập địa chỉ IP và default gateway cho Switch
Switch(config)#interface vlan1
Switch(config-int)#ip address địa chỉ subnetmask
Switch(config)#ip default-gateway địa chỉ
4.Thiết lập tốc độ và duplex của cổng
Switch(config-int)#speed tốc độ
Switch(config-int)#duplex full
5.Thiết lập dịch vụ HTTP và cổng
Switch(config)#ip http server
Switch(config)#ip http port 80
6.Thiết lập, quản lý địa chỉ MAC
Switch(config)#mac-address-table static địa chỉ MAC interface fastethernet số vlan
Switch#show mac-address-table
Switch#clear mac-address-table
7.Cấu hình bảo mật cho cổng
Switch(config-if)#switchport mode acess
Switch(config-if)#switchport port-security
Cấu hình Static: Switch(config-if)#switchport port-security mac-address địa chỉ Mac
Cấu hình Sticky: Switch(config-if)#switchport port-security mac-address sticky (thông dụng nhất)
Switch(config-if)#switchport port-security maximum value
Switch(config-if)#switchport port-security violation shutdown
8.Tạo Vlan
Cách 1.
Switch#vlan database
Switch(vlan)#vlan number
Cách 2. Khi gán các cổng vào vlan, dù vlan chưa tồn tại nhưng Switch vẫn tự tạo.
Switch(config)#interface fastethernet 0/0
Switch(config-int)#switchport access vlan vlan-id
Muốn xoá vlan ta làm như sau:
Switch(config-if)#no switchport access vlan vlan-id
Switch#clear vlan vlan_number (xoá toàn bộ vlan )
9.Gán nhiều cổng vào trong vlan cùng một lúc, cấu hình Range
Đối với dãy cổng không liên tục.
Switch(config)#interface range cổng 1 , cổng 2 , cổng 3
Đối với một dãy liên tục.
Switch(config)#interface range cổng 1-n
Switch(config-range)#switchport access vlan vlan-id
Ví dụ:
Switch(config)#interface range f0/0 , f0/2 , f0/4
Switch(config)#interface range f0/0-10
Switch(config-range)#switchport access vlan 10
10.Cấu hình Trunk
Switch(config-if)#switchport mode trunk
Switch(config-if)#switchpor trunk encapsulation encapsulation-type
Switch#show trunk
11.Cấu hình VTP
Switch#vlan database
Switch(vlan)#vtp v2-mode
Switch(vlan)#vtp domain tên domain
Switch(vlan)#vtp {server/client/transperant}
Switch(vlan)#vtp password password (Tạo pass cho domain)
Switch#show vtp status
12.Cấu hình Inter-Vlan trên Router
Router(config)#interface fastethernet 0/0.1
Router(config-subif)#encapsulation type
Router(config-subif)#ip address địa chỉ subnetmask
Phần 3. Access-list và các cấu hình liên quan.
1.Nhắc lại về lý thuyết.
Có 2 loại access-list.
- Loại thứ nhất: Standard IP Access-list chỉ lọc dữ liệu dựa vào địa chỉ IP nguồn. Range của loại này là từ 1à 99. Nên được áp dụng với cổng gần đích nhất.
- Loại thứ hai: Extended IP Access-list lọc dữ liệu dựa vào
o Địa chỉ IP nguồn
o Địa chỉ IP đích
o Giao thức (TCP, UDP)
o Số cổng (HTTP, Telnet…)
o Và các thông số khác như Windcard mask
Range của loại này là từ 100 à199. Nên được áp dụng với cổng gần nguồn nhất.
Hai bước để cấu hình Access-list
- Bước 1: Tạo access-list trong chế độ cấu hình config.
- Bước 2: Áp dụng access-list cho từng cổng tuỳ theo yêu cầu ở chế độ cấu hình (config-if)
Lưu ý:
- Mặc định của tất cả Access-list là deny all, vì vậy trong tất cả các access-list tối thiểu phải có 1 lệnh permit. Nếu trong access-list có cả permit và deny thì nên để các dòng lệnh permit bên trên.
- Về hướng của access-list (In/Out) khi áp dụng vào cổng có thể hiểu đơn giản là: In là từ host, Out là tới host hay In vào trong Router, còn Out là ra khỏi Router.
- Đối với IN router kiểm tra gói tin trước khi nó được đưa tới bảng xử lý. Đối vơi OUT, router kiểm tra gói tin sau khi nó vào bảng xử lý.
- Windcard mask được tính bằng công thức:
WM = 255.255.255.255 – Subnet mask (Áp dụng cho cả Classful và Classless addreess)
- 0.0.0.0 255.255.255.255 = any.
- Ip address 0.0.0.0 = host ip address (chỉ định từng host một )
2.Cấu hình Standard Access-list (Ví dụ)
Router(config)#access-list 1 deny 172.16.0.0 0.0.255.255
Router(config)#access-list 1 permit any
Router(config)#interface fastethernet 0/0
Router(config-in)#ip access-group in
3.Cấu hình Extended Access-list (Ví dụ)
Router(config)#access-list 101 deny tcp 172.16.0.0 0.0.255.255 host 192.168.1.1 eq telnet
Router(config)#access-list 101 deny tcp 172.16.0.0 0.0.255.255 host 192.168.1.2 eq ftp
Router(config)#access-list 101 permit any any
Router(config)#interface fastethernet 0/0
Router(config-int)#ip access-group out
4.Cấu hình named ACL thay cho các số hiệu.
Router(config)#ip access-list extended server-access (tên của access-list)
Router(config-ext-nacl)#permit tcp any host 192.168.1.3 eq telnet
Router(config)#interface fastethernet 0/0
Router(config-int)#ip access-group server-access out
5.Permit hoặc Deny Telnet sử dụng Standard Acl (Ví dụ)
Router(config)#access-list 2 permit 172.16.0.0 0.0.255.255
Router(config)#access-list 2 deny any
Router(config)#line vty 0 4
Router(config-line)#password cisco
Router(config-line)#login
Router(config-line)#ip access-class 2 in
6.Xoá và kiểm tra Access-list
Muốn xoá thì ta dùng lệnh sau:
Router(config)# no ip access-list số hiệu
Kiểm tra Acl ta dùng các lệnh sau:
- show access-list
- show running-config
- show ip interface
Phần 4. NAT – PPP – Frame Relay
I.Cấu hình NAT
* Cấu hình Static NAT
Cấu hình NAT trong chế độ Router(config). Các lệnh như sau
Router(config)#ip nat inside source static [inside local address] [inside global address]
Ví dụ:
R(config)#ip nat inside source statice 10.0.0.1 202.103.2.1 (Địa chỉ 10.10.0.1 sẽ được chuyển thành 202.103.2.1 khi đi ra khỏi Router)
Sau khi cấu hình xong phải áp dụng vào cổng in và cổng out, trong ví dụ dưới đây, cổng Ethernet là công in, còn cổng Serial là cổng out
Router(config)#interface ethernet 0
Router(config-if)#ip nat inside
Router(config)#interface serial 0
Router(config-if)#ip nat outside
* Cấu hình Dynamic NAT
Router(config)#ip nat pool [ tên pool] [A.B.C.D A1.B1.C1.D1] netmask [mặt nạ]
Router(config)#ip nat inside source list [số hiệu ACL] pool [tên pool]
Router(config)#access-list [số hiệu ACL] permit A.B.C.D windcard masks
Ví dụ:
R(config)#ip nat pool nat-pool1 179.9.8.80 179.9.8.95 netmask 255.255.255.0
R(config)#ip nat inside source list 1 pool nat-pool1
R(config)#access-list 1 permit 10.1.0.0 0.0.0.255
Sau đó áp vào cổng In và Out như Static NAT
Note: Giải địa chỉ inside local address và inside global address phải nằm trong giải cho phép của ACL
* Cấu hình PAT overload
*
o Cấu hình overload với 1 địa chỉ IP cụ thể.
Router(config)#ip nat pool [tên pool] [ip global inside] [subnet mask]
Router(config)#ip nat inside source list [tên số hiệu ACL] pool [tên pool] overload
Router(config)#access-list [số hiệu] permit [địa chỉ] [windcard mask]
Ví dụ:
R(config)#access-list 2 permit 10.0.0.0 0.0.0.255
R(config)#ip nat pool nat-pool2 179.9.8.20 255.255.255.240
R(config)#ip nat inside source list 2 nat-pool2 overload
*
o Cấu hình overload dùng địa chỉ của cổng ra.(Thường xuyên được dung hơn là trường hợp trên)
Router(config)#ip nat inside source list [tên số hiệu ACL] interface [cổng ra] overload
Router(config)#access-list [số hiệu] permit [địa chỉ] [windcard mask]
Ví dụ:
R(config)#ip nat inside source list 3 interface serial 0 overload
R(config)#access-list 3 permit 10.0.0.0 0.0.0.255
* Các lệnh Clear NAT/PAT
Lệnh xóa tất cả dynamic nat trên toàn bộ các interface.
Router#clear ip nat translation *
Lệnh xóa các single nat trên từng interface
Router#clear ip nat translation [inside/outside] [global ip - local ip]
Lệnh xóa các extended nat trên từng interface
Router#clear ip nat translation protocol [inside/outside] [global ip - global port – local ip – local port]
* Kiểm tra và Debug các NAT và PAT
Router#show ip nat translation
Router#show ip nat statics
Router#debug ip nat
* Cấu hình DHCP
Router(config)#ip dhcp excluded-address ip-address (end-ip-address)
Router(config)#ip dhcp pool [tên pool]
Router(dhcp-config)#network addess subnetmask
Router(dhcp-config)#default-router address
Router(dhcp-config)#dns-server address
Router(dhcp-config)#netbios-name-server address
Router(dhcp-config)#domain-name tên domain
Router(dhcp-config)#lease ngày/giờ/phút
* Kiểm tra và troubleshoot cấu hình DHCP
Router#show ip dhcp binding
Router#debug ip dhcp server events
* Trong trường hợp DHCP server không nằm cùng mạng với host
Note: khi DHCP server không cùng mạng với host thì ta phải dùng lệnh ip helper-address giúp host đến DHCP server.
Router(config)#interface [cổng nằm cùng mạng với host]
Router(config-if)#ip helper-address [địa chỉ của DHCP server]
Note: Trong trường hợp muốn gói tin của host được broadcast ở mạng chứa DHCP thì ta dùng thêm lệnh ip directed-broadcast ở cổng cùng mạng với DHCP server
Router(config)#interface [cổng nằm cùng mạng với dhcp]
Router(config-ì)#ip directed-broadcast
II. Cấu hình PPP
1. Cấu hình cơ bản:
R(config)#interface serial 0/0
R(config-if)#encapsulation ppp
2. Cấu hình PAP
Cấu hình PAP không yêu cầu hai Router giống nhau về password nhưng CHAP thì phải có.
(Cấu hình trên RA)
R(config)#host RA
RA(config)#username RB password 321
RA(config-if)#encapsulation ppp
RA(config-if)#ppp authentication pap
RA(config-if)#ppp pap sent-username RA password 123
(Cấu hình trên RB)
R(config)#host RB
RB(config)#username RA password 123
RB(config-if)#encapsulation ppp
RB(config-if)#ppp authentication pap
RB(config-if)#ppp pap sent-username RB password 321
3. Cấu hình CHAP. (yêu cầu phải giống nhau về password)
(Cấu hình trên RA)
R(config)#host RA
RA(config)#username RB password 123
RA(config-if)encapsulation ppp
RA(config-if)ppp authentication chap
(Cấu hình trên RB)
R(config)#host RB
RB(config)#username RA password 123
RB(config-if)encapsulation ppp
RB(config-if)ppp authentication chap
4. Các cấu hình khác của PPP
a. Cấu hình Multilink
R(config-if)#encapsulation ppp
R(config-if)#ppp multilink
b. Cấu hình Compression
R(config-if)#encapsulation ppp
R(config-if)#compress [predictor/stac/mppc]
c. Cấu hình Error detection
R(config-if)#encapsulation ppp
R(config-if)#ppp quality [phần trăm]
5. Các lệnh kiểm tra cấu hình PPP
R#show interface (xem encapsulation)
R#debug ppp negotiation (Xem quá trình kết nối giữa 2 node)
R#debug ppp authentication (Xem quá trình xác thực giữa 2 node)
III. Cấu hình Frame-Relay
1. Cấu hình đơn giản
R(config-if)#encapsulation frame-relay {ciso| ietf} (mặc định là cisco)
Khi lệnh này được thực thi, DLCI sẽ được Inverse ARP tự động map, người dùng không cần phải làm gì cả.
* Nhưng Inverse ARP không làm việc với các kết nối Hub-and-Spoke
2. Cấu hình Frame-relay static map
R(config-if)#encapsulation frame-relay
R(config-if)#frame-relay map ip remote–ip-address local-dlci [broadcast] [cisco| ietf]
(ip address trong dòng lệnh trên chỉ lấy làm minh họa bởi nó rất phổ biến, chính xác phải là remote–protocol–address)
Broadcast trong câu lệnh trên có 2 chức năng:§ Forward broadcast khi multicast không được khởi động.
§ Đơn giản hóa cấu hình OSPF cho mạng nonbroadcast sử dụng FRelay.
Ví dụ:
R(config-if)#encapsulation frame-relay
R(config-if)#frame-relay map ip 192.168.2.1 100 broadcast
3. Cấu hình FR trong mạng None Broadcast MutiAccess
- Trong mạng Broadcast khi 1 máy tính truyền frame tất cả các node lắng nghe frame nhưng chỉ có node cần nhận mới nhận được.
- Trong mạng None Broadcast khi 1 máy tính truyền frame thì chỉ có node cần nhận mới lắng nghe và nhận được frame đó, các node còn lại thì không. Frame được truyền qua 1 virtual Circuit hoặc 1 thiết bị chuyển mạch.
- Star topology có thể được coi như là 1 mạng Hub and Spoke.
4. Giải quyết vấn đề với Routing Updates mà không disable Split Horizal
Giải pháp dùng Sub-interface
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)interface s0/0.1 [multipoint| point-to-point]
- point-to-point: Mỗi subinterface có subnet riêng của mình. Broadcast và Split horizol không là vấn đề.
- Multi-point: Tất cả các subinterface liên quan phải cùng chung 1 subnet và như vậy Broadcast và Split horizol sẽ có vấn đề.
Ví dụ:
(Point-to-point)
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)#interface s0/0.1 point-to-point
R(config-subif)#frame-relay interface-dlci 18
(Multipoint)
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)#interface s0/0.2 multipoint
R(config-subif)#frame-relay interface-dlci 19
R(config-subif)#frame-relay interface-dlci 20
5. Cấu hình trên Frame-relay Switching (ví dụ)
R(config)#frame-relay switching
R(config)#interface s0/0
R(config-if)#encapsulation frame-relay
R(config-if)#frame-relay intf-type dce
R(config-if)#frame-relay route 103interface serial 0/1 301
Thứ Tư, 20 tháng 1, 2010
NAT (Network Address Translation); PAT ( Port address translation ); VLSM ( Variable-Length Subnet Mask ).
Định nghĩa các thuật ngữ:
Địa chỉ riêng (private address) – là địa chỉ IP được dành riêng và có thể được sử dụng bởi bất kỳ ai cho các mạng mội bộ. các gói dữ liệu có địa chỉ riêng sẽ không định tuyến được trên Internet. RFC 1918 dành riêng 3 dải địa chỉ IP như sau:
• 1 địa chỉ lớp A : 10.0.0.0/8.
• 16 địa chỉ lớp B : 172.16.0.0 – 172.31.255.255 (172.16.0.0/12).
• 256 địa chỉ lớp C : 192.168.0.0 – 192.168.255.255 (192.168.0.0/16).
Địa chỉ internet công cộng (public IP address) : là địa chỉ phải được đăng ký với một công ty có thẩm quyền internet, ví dụ như American Registry for Internet Number (ARIN)… public IP address có thể được thuê từ một nhà cung cấp dịch vụ ISP.
NAT - Được thiết kế để tiết kiệm địa chỉ IP công cộng và cho phép mạng nội bộ sử dụng địa chỉ IP riêng . Các địa chỉ IP riêng sẽ được chuyển đổi sang địa chỉ công cộng bằng cách chạy phần mềm NAT hoặc cấu hình trong các Interface của route.
Host A sử dụng 1 địa chỉ dành riêng 192.168.2.23, host B sử dụng 1 địa chỉ công cộng 192.31.7.130. Khi Host A gửi một packet đến host B, backet sẽ được truyền qua router và router thực hiên qúa trình NAT. NAT sẽ thay thế địa chỉ nguồn private ip address (192.168.2.23) thành một public IP address (203.10.5.23) và forwards the packet., với địa chỉ này packet sẽ được định tuyến trên internet tới destination address (192.31.7.130). Khi host B gửi gói tin hồi đáp tới host A, destination address của gói tin sẽ là 203.10.5.23. gói tin này đi qua router và sẽ được NAT thành địa chỉ 192.168.2.23
Inside local address - Địa chỉ IP được gán cho một host của mạng trong. Đây là địa chỉ được cấu hình như là một tham số của hệ điều hành trong máy tính hoặc được gán một cách tự động thông qua các giao thức như DHCP. Địa chỉ này không phải là những địa chỉ IP hợp lệ được cấp bởi NIC (Network Information Center) hoặc nhà cung cấp dịch vụ Internet.
Inside global address - Là một địa chỉ hợp lệ được cấp bởi NIC hoặc một nhà cung cấp dịch vụ trung gian. Địa chỉ này đại diện cho một hay nhiều địa chỉ IP inside local trong việc giao tiếp với mạng bên ngoài
Outside local address - Là địa chỉ IP của một host thuộc mạng bên ngoài, các host thuộc mạng bên trong sẽ nhìn host thuộc mạng bên ngoài thông qua địa chỉ này. Outside local không nhất thiết phải là một địa chỉ hợp lệ trên mạng IP (có thể là địa chỉ private).
Outside global address - Là địa chỉ IP được gán cho một host thuộc mạng ngoài bởi người sở hữu host đó. Địa chỉ này được gán bằng một địa chỉ IP hợp lệ trên mạng Internet.
Static NAT – dùng để ánh xạ một địa chỉ nội bộ(private address) sang một địa chỉ công cộng (public address)
NAT Overloading hay PAT – dùng để ánh xạ nhiều địa chỉ IP riêng sang một địa chỉ công cộng vì mỗi địa chỉ riêng được phân biệt bằng số port. Có tới 65.356 địa chỉ nội bộ có thể chuyển đổi sang 1 địa chỉ công cộng. Nhưng thực tế thì khỏang 4000 port.
VLSM là gì và tại sao chúng ta phải dùng đến nó?
Khi mạng IP phát triển lớn hơn,người quản trị mạngphải có cách sử dụng không gian địa chỉ IP mộ cách hiệu quả hơn. Một trong những kỹ thuật đó là sử dụng kỹ thuật VLSM(Variable-Lengh Subnet Mask), với VLSM người quản trị có thể chia địa chỉ mạng có subnet mask dài cho mạng có ít host và địa chỉ mạng có Subnet mask ngắn cho mạng nhiều host. Khi chạy VLSM thì hệ thống mạng phải chạy các giao thức định tuyến hỗ trợ VLSM như : OSPF(Interggated Intermediate System to Intermediate System ), EIGRP, RIPv2 và định tuyến cố định.
Thứ Hai, 18 tháng 1, 2010
Chủ Nhật, 17 tháng 1, 2010


Thứ Sáu, 8 tháng 1, 2010
Thứ Tư, 16 tháng 12, 2009
Thứ Ba, 15 tháng 12, 2009
Thứ Ba, 8 tháng 12, 2009
Phần cứng (last)
5> Monitor (Màn hình): Màn hình là thiết bị có vai trò hiển thị và giao tiếp giữa người sử dụng với máy tính.
Có hai loại chính: màn hình CRT-Cathode Ray Tube (ống phóng tia âm cực) là loại đã lỗi thời và loại thế hệ mới sau này là màn hình LCD-Liquid Crystal Display (màn hình tinh thể lỏng).


Có hai loại chính: màn hình CRT-Cathode Ray Tube (ống phóng tia âm cực) là loại đã lỗi thời và loại thế hệ mới sau này là màn hình LCD-Liquid Crystal Display (màn hình tinh thể lỏng).

Màn hình CRT (Cathode Ray Tube)

Màn hình LCD (Liquid Crystal Display)
6> Một số các thiết bị ngoại vi và linh kiện khác:

Chuột

Bàn phím

Headphone

Card mạng

Card màn hình

Card âm thanh.
Và một số thiết bị và linh kiện khác ...
Thứ Hai, 7 tháng 12, 2009
Phần cứng (p3)
4> HDD (Ổ Cứng): là chữ viết tắt của Hard Disk Drive, ổ cứng là thiết bị lưu trữ có thể đọc ghi dữ liệu nhanh chóng bằng một tập hợp các phân từ từ hoá trên các đĩa cứng. Nếu như CPU là bộ não của máy tính thì ổ cứng là bộ nhớ lâu dài, lưu trữ dữ liệu chương trình và hệ điều hành ngay cả khi máy ở trạng thái nghỉ hoặc tắt.


- Phân loại: Dung lượng của ổ cứng thường dùng hiện nay thì chỉ khoảng 80Gb, 160Gb, 250Gb ...Bạn chỉ cần phân biệt được hai loại cổng chính để truyền dữ liệu của ổ cứng và chú ý mainboard có hổ trợ loại cổng kết nối nào! Thứ nhất là cổng

Ổ cứng hổ trợ cổng ATA (trái) và cổng SATA (phải)

Cáp SATA (trái) và cáp ATA (phải)

Các cổng SATA (màu đỏ) và các cổng ATA (màu xanh lá cây)
Thứ Bảy, 5 tháng 12, 2009
Thơ Xuân Diệu
Chiều

Hôm nay trời nhẹ lên cao
Tôi buồn không hiểu vì sao tôi buồn
Lá hồng rơi lặng ngõ thuôn
Sương trinh rơi kín từ nguồn yêu thương
Phất phơ hồn của bông hường
Trong hơi phiêu bạt còn vương máu hồng
Nghe chừng gió nhớ qua sông
E bên lau lách thuyền không vắng bờ
Không gian như có dây tơ
Bước đi sẽ đứt động hờ sẽ tiêu
Êm êm chiều ngẩn ngơ chiều
Lòng không sao cả, hiu hiu khẽ buồn!
****************************************
Yêu
Yêu là chết trong lòng một ít
Vì mấy khi yêu mà đã được yêu.
Cho rất nhiều song nhận chẳng bao nhiêu;
Người ta phụ, hoặc thờ ơ, chẳng biết
Phút gần gũi cũng như giờ chia biệt.
Tưởng trăng tàn, hoa tạ với hồn tiêu,
Vì mấy khi yêu mà chắc được yêu!
- Yêu, là chết trong lòng một ít.
Họ lạc lối giữa u sầu mù mịt
Những người si theo dõi dấu chân yêu.
Và cảnh đời là sa mạc cô liêu.
Và tình ái là sợi dây vấn vít
Yêu, là chết ở trong lòng một ít.
Thơ Hàn Mạc Tử
Đây Thôn Vĩ Dạ

Sao anh không về chơi thôn Vĩ ?
Nhìn nắng hàng cau nắng mới lên
Vườn ai mướt quá, xanh như ngọc
Lá trúc che ngang mặt chữ điền.
Gió theo lối gió, mây đường mây
Dòng nước buồn thiu, hoa bắp lay
Thuyền ai đậu bến sông Trăng đó
Có chở trăng về kịp tối nay ?
Mơ khách đường xa khách đường xa
Aó em trắng quá nhìn không ra
Ở đây sương khói mờ nhân ảnh
Ai biết tình ai có đậm đà .
***************************************
Lưu Luyến
Chửa gặp nhau mà đã biệt ly
Hồn anh theo dõi bóng em đi
Hồn anh sẽ nhập trong luồng gió
Lưu luyến bên em chẳng nói gì.
Thơ em cũng giống lòng em vậy
Là nghĩa thơm tho như ánh trăng
Mềm mại như lời tơ liễu rủ.
Âm thầm trong áng gió băn khoăn.
Anh đã ngâm và đã thuộc làu
Cả ngàn rung động bởi thương đau
Bởi vì mê mẩn, vì khoan khoái
Anh cắn lời thơ để máu trào.
Lời thơ ngậm cứng không rền rĩ
Mà máu tim anh vọt láng lai
Thơ ở trong lòng reo chẳng ngớt
Tiếng vang tha thiết dội khắp nơi.
Em đã nghe qua em đã hay
Tình anh sao phải chứng mê say
Anh điên anh nói như người dại
Van lạy không gian xóa những ngày.
Những ngày đau khổ nhuộm buồn thiu
Những ngày mây lam cuốn dập dìu
Những mảnh nhạc vàng rơi lả tả.
Những niềm run rẩy của đêm yêu.
Anh đứng cách xa hàng thế giới
Lặng nhìn trong mộng miệng em cười
Em cười anh cũng cười theo dọi
Để nhắn hồn em đã tới nơi.
Đăng ký:
Bài đăng (Atom)